Klucze FIDO2 i passkeys w Microsoft Entra ID - koniec ery SMS-ów
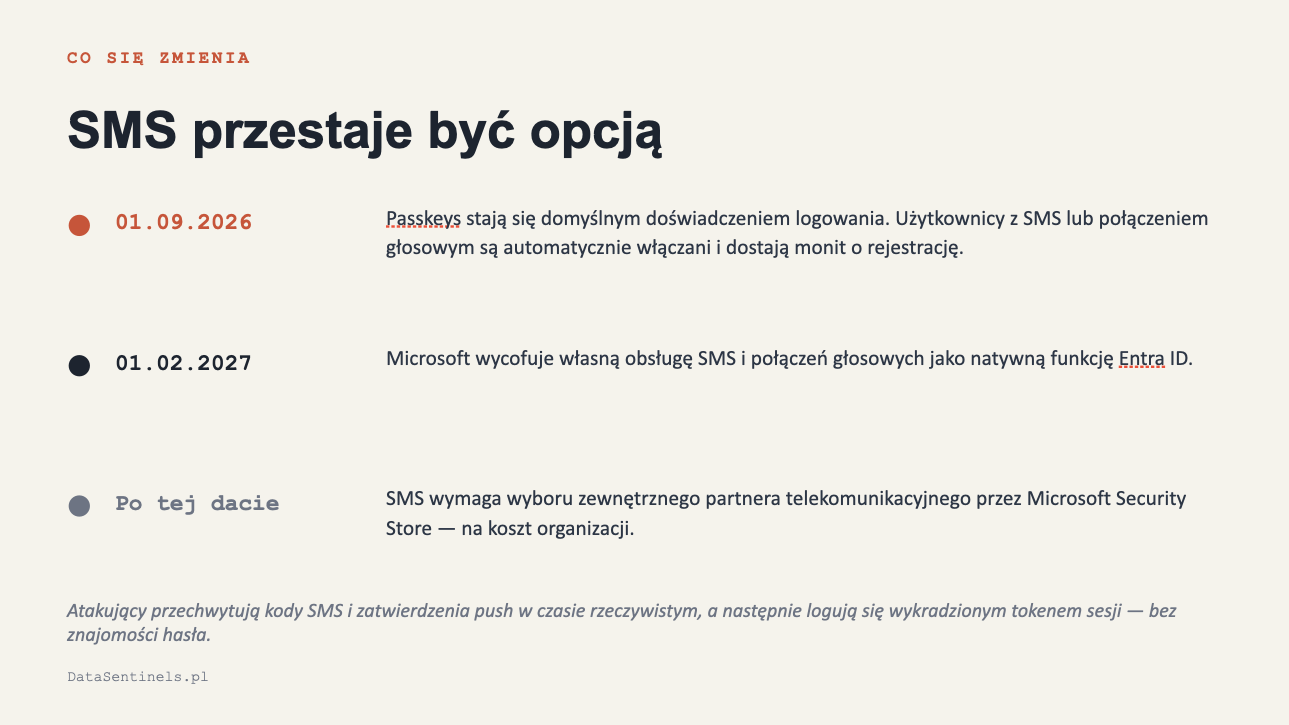
Jeśli pracownicy Twojej firmy logują się do Microsoft 365 kodem z SMS-a, masz w kalendarzu dwie ważne daty. Od 1 września 2026 Microsoft wdraża passkeys jako domyślną metodę uwierzytelniania w Entra ID. Użytkownicy korzystający z SMS-a lub połączenia głosowego dostają przy logowaniu monit o rejestrację passkey. 1 lutego 2027 Microsoft wycofuje natywną obsługę SMS i połączeń głosowych. Kto będzie chciał dalej z nich korzystać, będzie musiał wykupić usługę u zewnętrznego operatora.
Dlaczego SMS przestał wystarczać
Kod SMS chroni przed kimś, kto zna tylko Twoje hasło. Nie chroni przed nowoczesnym phishingiem. Atakujący stawiają fałszywe strony logowania, które w czasie rzeczywistym przekazują dalej hasło i kod jednorazowy, a potem przejmują sesję użytkownika. Z punktu widzenia pracownika wszystko wygląda normalnie: wpisał hasło, wpisał kod, zalogował się.
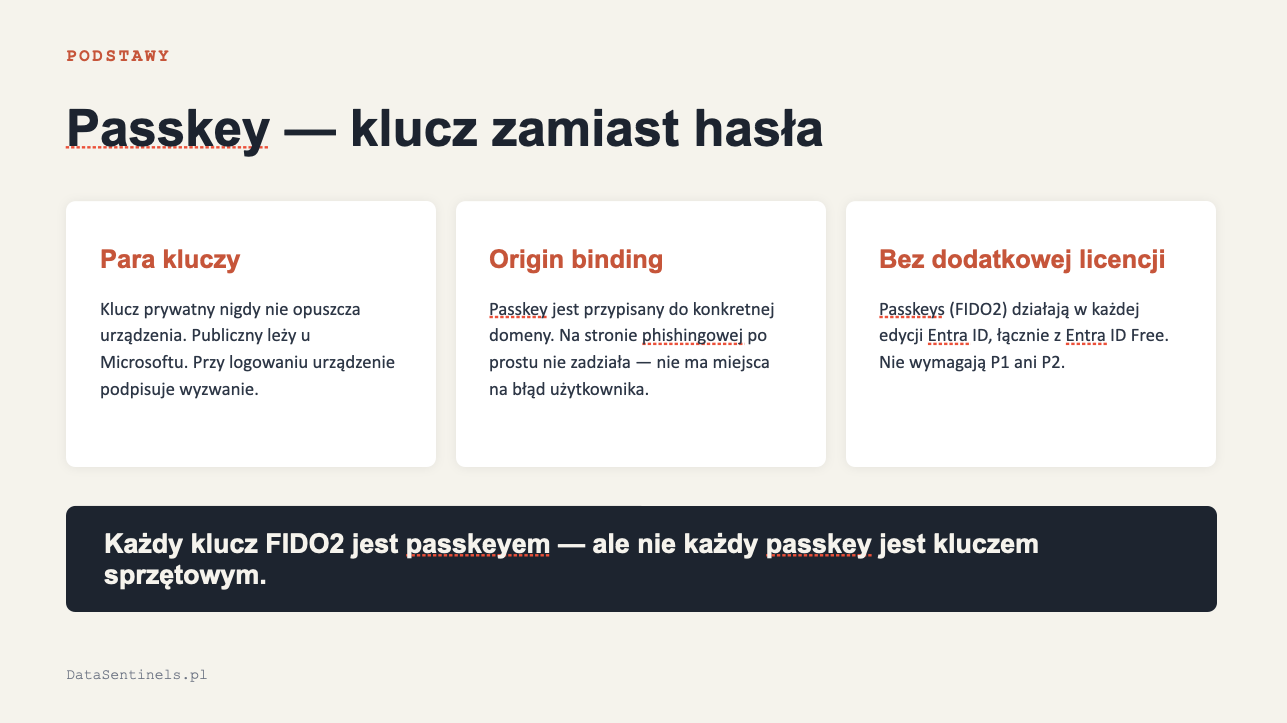
Passkeys działają inaczej. Klucz jest kryptograficznie przypisany do prawdziwej domeny Microsoftu, więc na fałszywej stronie po prostu nie zadziała, nawet jeśli wygląda ona identycznie. Użytkownik nie musi niczego rozpoznawać ani na nic uważać, bo zabezpieczenie działa automatycznie.
Klucz FIDO2 a passkey - czym się różnią
Passkey to ogólna nazwa poświadczenia opartego na standardzie FIDO. Klucz sprzętowy FIDO2, na przykład YubiKey, to jeden z jego rodzajów. W praktyce firmy korzystają z dwóch wariantów:
Klucz sprzętowy FIDO2
Fizyczne urządzenie USB lub NFC. Zapewnia najwyższy poziom ochrony i jest zalecany dla administratorów oraz kont z podwyższonymi uprawnieniami.
Passkey w Microsoft Authenticator
Zapisany na telefonie i odblokowywany odciskiem palca lub Face ID. Ma tę samą odporność na phishing i nie wymaga kupowania sprzętu, dlatego dobrze sprawdza się u większości pracowników.
Czy trzeba nosić klucz przy sobie?
To pytanie słyszymy najczęściej. Odpowiedź brzmi: nie. Do codziennego sprawdzania poczty na telefonie wystarczy passkey w Microsoft Authenticator. Klucz sprzętowy może leżeć w biurze i służyć jako zapasowa metoda logowania, do odzyskiwania dostępu oraz do kont administracyjnych.
Jak wdrożyć to bez paraliżu firmy
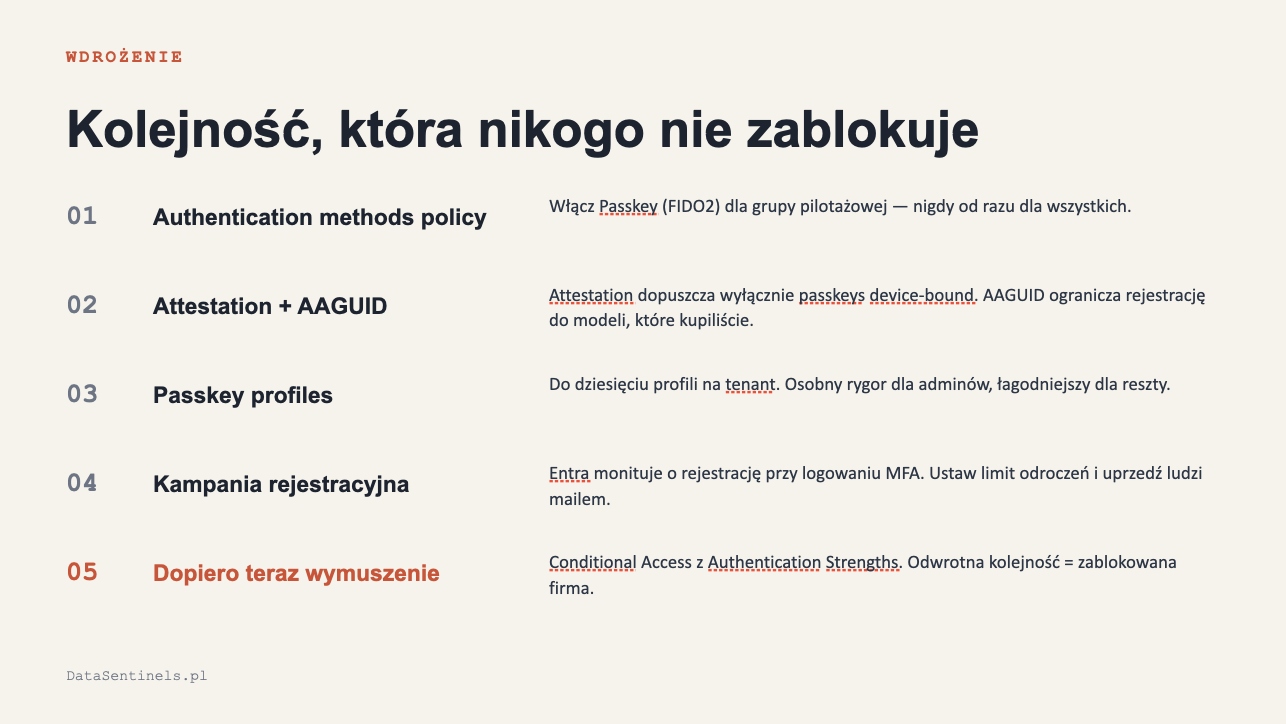
Kolejność ma znaczenie. Wdrożenie w odwrotnej kolejności kończy się tym, że w poniedziałek rano nikt nie może się zalogować.
Pilotaż
Włączasz passkeys dla małej grupy testowej, najlepiej zaczynając od działu IT.
Kontrola nad kluczami
Ograniczasz rejestrację do zatwierdzonych modeli urządzeń, żeby klucze firmowe nie trafiały do prywatnych chmur pracowników.
Kampania rejestracyjna
Entra sama prowadzi użytkowników przez rejestrację przy logowaniu. Warto wcześniej uprzedzić ich mailem.
Wymuszenie
Dopiero gdy wszyscy mają zarejestrowane passkeys, w Conditional Access wymagasz MFA odpornego na phishing. Najpierw dla administratorów, potem dla reszty organizacji.
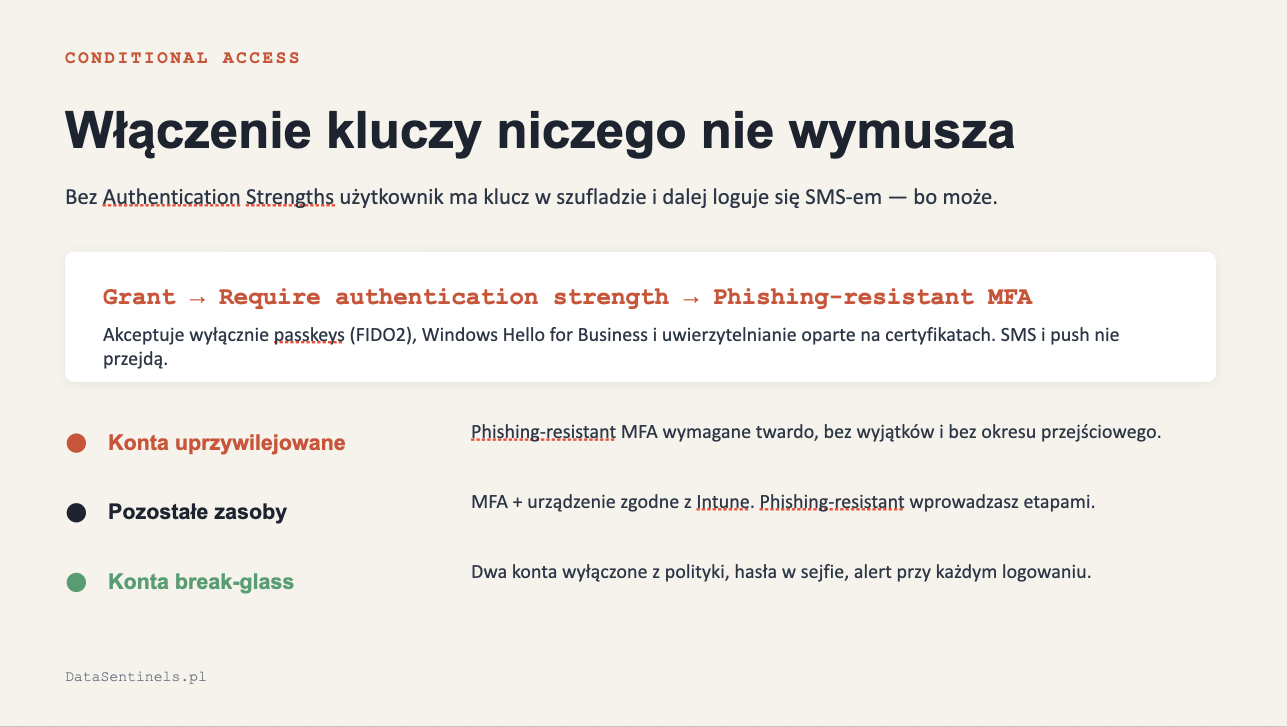
Równolegle warto połączyć to z Intune. Passkey potwierdza, kto się loguje, a polityki zgodności Intune sprawdzają, z jakiego urządzenia: czy dysk jest zaszyfrowany i czy system ma aktualne poprawki. Pełną ochronę daje dopiero połączenie obu tych warstw.
Najczęstsze błędy
- Włączenie passkeys dla wszystkich naraz, bez pilotażu.
- Brak ograniczeń modeli kluczy, przez co kontrola nad nimi jest tylko pozorna.
- Tylko jedna metoda logowania na użytkownika. Zgubiony telefon oznacza wtedy zablokowane konto.
- Brak kont awaryjnych (break-glass) wyłączonych z polityk dostępu. Błąd w polityce może zablokować dostęp do całego środowiska, także administratorom.